Żaden z trzech największych wycieków z usług z towarzyszem AI nie wymagał sprytnego ataku. W każdym przypadku dane były dostępne dla każdego, kto wiedział, gdzie szukać, albo zostały wzięte ze strony zbudowanej z minimalnym zabezpieczeniem. Ten schemat warto zrozumieć.
Trzy wycieki, trzy rodzaje szkód
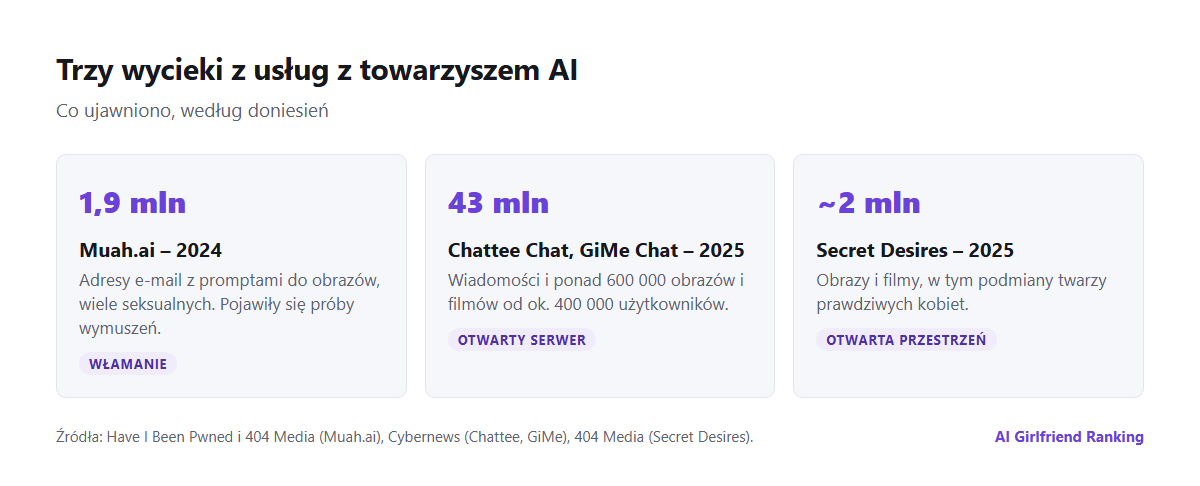
Co ujawniono w każdym przypadku, według doniesień.
Muah.ai, 2024. Haker zabrał dane ze strony z „dziewczyną AI” i przekazał je dziennikarzom. Zawierały około 1,9 mln adresów e-mail wraz z promptami, które użytkownicy pisali, by generować obrazy – wiele seksualnych, a niektóre opisujące wykorzystywanie dzieci. Wiele adresów dało się powiązać z prawdziwymi tożsamościami. Badacz bezpieczeństwa Troy Hunt dodał wyciek do Have I Been Pwned jako wyciek wrażliwy, po czym pojawiły się próby wymuszeń wobec osób z tych danych.
Chattee Chat i GiMe Chat, 2025. Badacze z Cybernews znaleźli serwer należący do hongkońskiego twórcy tych dwóch aplikacji, pozostawiony otwarty bez hasła. Zawierał ponad 43 mln wiadomości i ponad 600 000 obrazów oraz filmów od około 400 000 użytkowników, głównie z USA. Nie było imion ani e-maili, ale były adresy IP i identyfikatory urządzeń oraz logi zakupów pokazujące, że niektórzy wydali tysiące dolarów. Serwer zamknięto dopiero po tym, jak pojawił się w publicznych wyszukiwarkach odsłoniętych urządzeń.
Secret Desires, 2025. Dziennikarze z 404 Media odkryli, że chmurowa przestrzeń platformy była publicznie dostępna. Zawierała prawie dwa miliony obrazów i filmów, w tym duży zbiór stworzony funkcją podmiany twarzy, która wstawiała zdjęcia prawdziwych kobiet – z mediów społecznościowych, ze zdjęć dyplomowych, nawet z rocznika – do jednoznacznych treści. Przestrzeń zablokowano w około godzinę po kontakcie z firmą. Secret Desires to jedna z aplikacji, które recenzowaliśmy; wyciek dotyczy każdego, kto korzystał z jej funkcji obrazów.
Dlaczego aplikacje z towarzyszem są atrakcyjnym celem
- Treść jest wyjątkowo kompromitująca. Rozmowy seksualne, fantazje i generowane obrazy to idealny materiał do szantażu.
- Wielu operatorów jest małych. Szybko rosnące aplikacje budowane przez maleńkie zespoły, czasem z „sklejonych taśmą” komponentów open source, często pomijają podstawy bezpieczeństwa.
- Wszystko jest przechowywane. Usługa potrzebuje twojej historii, żeby cię pamiętać, więc lata tekstu się kumulują – zobacz co wie twoja aplikacja z dziewczyną AI.
- Obrazy leżą w chmurze. Źle skonfigurowane przestrzenie w chmurze to jedna z najczęstszych przyczyn wycieków w całym internecie. Szczegóły przechowywania obrazów towarzyszy opisuje artykuł gdzie naprawdę leżą twoje zdjęcia.
Jeśli sądzisz, że cię to dotknęło
| Krok | Co zrobić |
|---|---|
| 1. Sprawdź | Wyszukaj swój e-mail na haveibeenpwned.com; przy wyciekach wrażliwych trzeba zweryfikować adres |
| 2. Zabezpiecz | Zmień hasło w usłudze i wszędzie, gdzie go użyłeś ponownie; włącz uwierzytelnianie dwuskładnikowe |
| 3. Oddziel | Przenieś konto na adres e-mail niepowiązany z twoim nazwiskiem ani pracą |
| 4. Spodziewaj się kontaktu | Uważaj na e-maile z wymuszeniami i phishingiem powołujące się na wyciek – po wycieku są częste |
| 5. Nie płać | Zachowaj wiadomości, zgłoś sprawę policji i platformie; zapłata rzadko kończy żądania. Incydent możesz też zgłosić do CERT Polska przez formularz incydent.cert.pl |
| 6. Obrazy | Jeśli w grę wchodzą intymne obrazy, StopNCII.org może pomóc je blokować na uczestniczących platformach |
| 7. Zapytaj | Poproś o informację, jakie dane firma przechowywała, i zażądaj ich usunięcia – zobacz jak zażądać swoich danych |
haveibeenpwned.com – bezpłatne; przy wyciekach wrażliwych trzeba zweryfikować adres.
Ograniczanie szkód, zanim dojdzie do wycieku
- Używaj osobnego adresu e-mail, który nie zawiera twojego nazwiska. To najskuteczniejszy pojedynczy krok, bo zrywa związek między danymi a tobą.
- Nigdy nie wgrywaj swojej twarzy ani danych pozwalających cię zidentyfikować do generowanych obrazów i przesyłanych plików.
- Nie wpisuj w rozmowach nazwisk prawdziwych osób, zwłaszcza partnerów, współpracowników i kogokolwiek w jednoznacznych scenach.
- Usuwaj to, czego już nie potrzebujesz. Niektóre aplikacje pozwalają usuwać pojedyncze rozmowy lub obrazy; stare dane nie mogą wyciec, jeśli już nie istnieją. Usuwanie konta w aplikacji z towarzyszem AI wyjaśnia, co faktycznie jest kasowane.
- Wybieraj aplikacje, które odpowiadają na pytania o bezpieczeństwo. W przeglądzie Mozilli z 2024 r. 73% twórców romantycznych chatbotów nie napisało nic o tym, jak postępują z lukami w zabezpieczeniach. Firma, która podaje kontakt do spraw bezpieczeństwa, przynajmniej spodziewa się, że ktoś jej o problemach powie.
Czego prawo wymaga od firm
W UE (w Polsce na podstawie RODO) firma musi zgłosić poważne naruszenie ochrony danych osobowych organowi nadzorczemu w ciągu 72 godzin, a gdy ryzyko dla osób jest wysokie, także poinformować użytkowników. W Polsce organem nadzorczym jest Prezes Urzędu Ochrony Danych Osobowych (UODO). W USA większość stanów ma też przepisy o powiadamianiu o naruszeniach. W praktyce mali zagraniczni operatorzy często ignorują te obowiązki, dlatego samodzielne sprawdzenie w Have I Been Pwned znaczy więcej niż czekanie na e-mail.
Nieprzyjemny wniosek z lat 2024 i 2025 jest taki, że intymne dane w aplikacjach z towarzyszem są tak bezpieczne, jak najmniej staranny inżynier w firmie. Nie możesz tego skontrolować, ale możesz zadbać, by wyciek nie prowadził do twojego nazwiska.